 Lutfi Hanif
Pernah membayangkan bagaimana rasanya membuka website Anda suatu pagi, dan mendapati halaman utamanya sudah berganti jadi pesan dari hacker, atau bahkan seluruh data pelanggan raib begitu saja? Skenario semacam ini yang membuat tips keamanan website bukan lagi sekadar anjuran, melainkan kebutuhan.
Kabar baiknya, Anda tidak perlu jadi ahli IT untuk melindungi website dari ancaman semacam itu. Dengan menerapkan beberapa langkah berikut secara konsisten, Anda sudah bisa menutup sebagian besar celah yang biasa dimanfaatkan peretas untuk masuk.
Ringkasan Cepat
- Aktifkan HTTPS/SSL, perbarui CMS dan plugin secara rutin, serta gunakan password kuat dengan autentikasi dua faktor sebagai lapisan pertahanan dasar
- Backup website secara berkala supaya Anda punya jalan keluar cepat jika terjadi insiden
- Batasi akses folder sensitif, matikan directory listing, dan kurangi informasi error yang tampil ke publik
- Amankan form input dari SQL injection dan gunakan Web Application Firewall untuk menyaring trafik mencurigakan sebelum menyentuh server
Kenapa Keamanan Website Itu Penting?
Website yang tidak terlindungi dengan baik berisiko menjadi sasaran empuk berbagai serangan, mulai dari malware, brute force pada halaman login, hingga SQL injection yang menyasar database Anda. Dampaknya bukan cuma soal teknis, karena website yang diretas bisa kehilangan kepercayaan pengunjung, terkena blokir dari mesin pencari, bahkan berujung pada kebocoran data pelanggan yang berdampak hukum.
Sayangnya, banyak pemilik website menganggap keamanan sebagai urusan nomor dua, dan baru serius menanganinya setelah insiden terjadi. Padahal, sebagian besar celah keamanan website justru berasal dari hal-hal dasar yang luput diperhatikan, seperti software yang tidak diperbarui atau password yang terlalu mudah ditebak.
Karena itu, penerapan tips keamanan website sejak awal jauh lebih murah dan mudah dibanding memperbaiki kerusakan setelah website benar-benar diretas.
Tips Keamanan Website Yang Wajib Diterapkan
Berikut adalah beberapa tips keamanan website yang wajib Anda terapkan.
1. Gunakan HTTPS dan Sertifikat SSL yang Valid
Langkah paling dasar sekaligus paling wajib adalah memastikan website Anda sudah berjalan di atas HTTPS, bukan lagi HTTP biasa. Sertifikat SSL berfungsi mengenkripsi data yang dikirim antara browser pengunjung dan server Anda, sehingga informasi sensitif seperti password atau data kartu kredit tidak bisa dibaca pihak ketiga saat proses transmisi berlangsung.
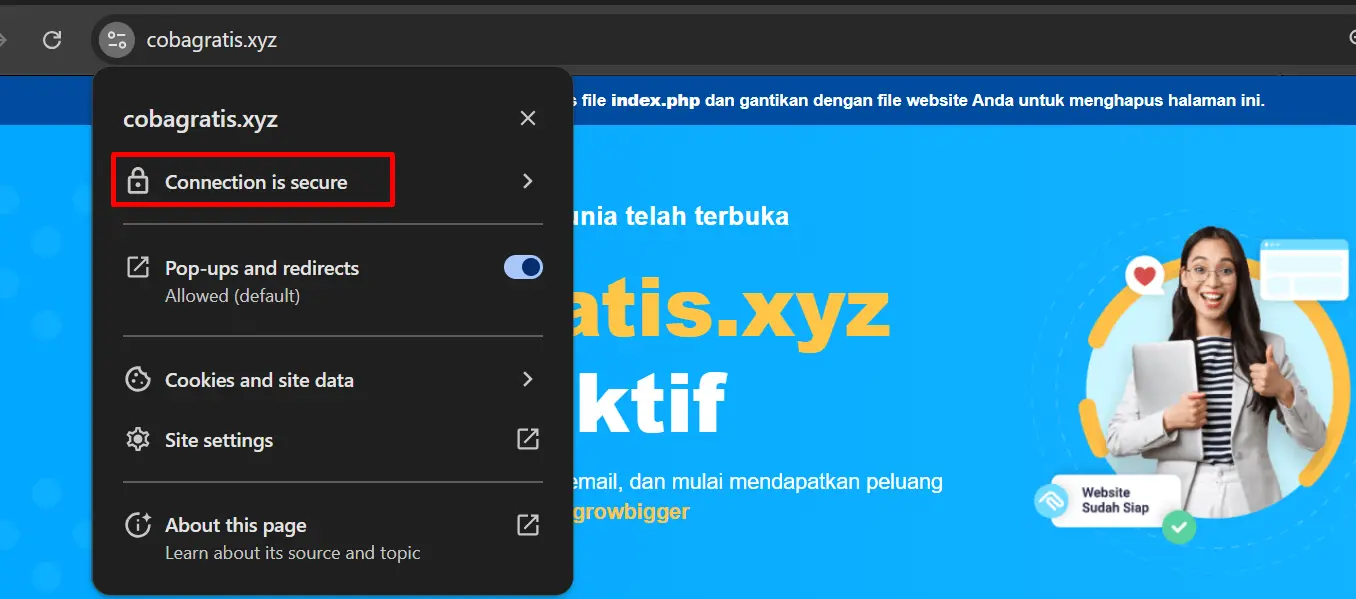
Selain aspek keamanan, HTTPS juga sudah jadi faktor ranking di Google, dan browser modern seperti Chrome akan langsung menampilkan peringatan “Not Secure” pada website yang masih HTTP. Anda bisa memasang SSL gratis seperti Let’s Encrypt, atau memilih SSL berbayar dengan validasi lebih tinggi jika website Anda menangani transaksi finansial.
2. Update CMS, Plugin, dan Software Secara Berkala
Jika website Anda dibangun dengan CMS seperti WordPress, Joomla, atau menggunakan berbagai plugin tambahan, pastikan seluruh komponen tersebut selalu berjalan di versi terbaru. Setiap update biasanya membawa perbaikan celah keamanan yang sudah ditemukan pada versi sebelumnya, sehingga menunda update sama saja membiarkan pintu belakang terbuka bagi peretas.
Beberapa hal berikut bisa Anda lakukan supaya proses update tidak mengganggu operasional website.
- Aktifkan update otomatis untuk minor version yang biasanya hanya berisi perbaikan keamanan, bukan perubahan fitur besar
- Lakukan backup sebelum update major version, jaga-jaga jika ada plugin yang tidak kompatibel
- Hapus plugin atau tema yang sudah tidak digunakan lagi, karena komponen yang tidak aktif pun tetap bisa jadi celah masuk jika tidak diperbarui
3. Gunakan Password Kuat dan Autentikasi Dua Faktor
Password yang lemah masih jadi penyebab utama akun website dibobol lewat metode brute force, di mana peretas mencoba ribuan kombinasi password secara otomatis hingga menemukan yang cocok. Gunakan password dengan kombinasi huruf besar, huruf kecil, angka, dan simbol sepanjang minimal 12 karakter, dan hindari menggunakan password yang sama di banyak layanan sekaligus.
Sebagai lapisan tambahan, aktifkan autentikasi dua faktor atau 2FA pada halaman login website Anda, terutama untuk akun admin. Dengan 2FA, meskipun password berhasil ditebak, peretas tetap butuh kode verifikasi tambahan dari perangkat Anda untuk bisa masuk, sehingga risiko akses ilegal jauh berkurang.
4. Backup Website Secara Rutin
Sekuat apa pun sistem keamanan yang Anda terapkan, tetap ada kemungkinan insiden terjadi, entah karena serangan yang lolos, kesalahan konfigurasi, atau bahkan human error dari tim Anda sendiri. Di sinilah backup rutin berperan sebagai jaring pengaman terakhir, karena Anda bisa langsung memulihkan website ke kondisi normal tanpa harus membangun ulang dari nol.
Idealnya, backup dilakukan otomatis setiap hari untuk website yang sering diperbarui kontennya, dan disimpan di lokasi terpisah dari server utama, misalnya di cloud storage atau penyimpanan eksternal, supaya tetap aman meskipun server utama bermasalah.
5. Batasi Akses Folder dan File Penting
Tidak semua folder di website Anda perlu bisa diakses publik. Direktori yang berisi file konfigurasi, data backup, atau informasi sensitif lainnya sebaiknya diproteksi dengan password tambahan menggunakan fitur seperti Directory Privacy pada cPanel, atau konfigurasi serupa di panel hosting lain yang Anda gunakan.
Selain itu, pastikan directory listing dalam kondisi nonaktif. Secara default, folder yang tidak memiliki file index akan menampilkan seluruh daftar file di dalamnya kepada siapa pun yang mengaksesnya lewat browser, yang tentu berisiko jika folder tersebut berisi file sensitif. Anda cukup menonaktifkan opsi ini lewat pengaturan server atau panel hosting Anda.
6. Kurangi Informasi Error yang Ditampilkan ke Publik
Pesan error yang terlalu detail justru bisa jadi peta bagi peretas untuk memahami struktur dan kelemahan website Anda, misalnya lokasi file, versi software, atau struktur query database yang sedang bermasalah. Pastikan pengaturan error reporting pada aplikasi Anda dikonfigurasi untuk menyembunyikan detail teknis dari pengunjung, dan hanya mencatatnya di log internal yang bisa Anda akses sendiri.
7. Amankan Form dan Cegah SQL Injection
Form input, mulai dari kolom pencarian hingga formulir kontak, adalah salah satu celah paling sering dimanfaatkan peretas untuk menyusupkan kode berbahaya ke website Anda lewat teknik seperti SQL injection atau cross-site scripting (XSS). Jangan pernah mempercayai input dari pengguna secara langsung, sekalipun terlihat seperti data biasa.
Beberapa langkah berikut membantu memperkuat keamanan form di website Anda.
- Terapkan validasi format pada setiap input, misalnya memastikan kolom email hanya menerima format email yang valid
- Batasi jumlah karakter yang bisa dimasukkan lewat maxlength, supaya tidak ada input berlebihan yang mencurigakan
- Gunakan prepared statement saat menulis query database, sehingga input pengguna tidak pernah dieksekusi langsung sebagai bagian dari perintah SQL
8. Gunakan Web Application Firewall dan Malware Scanner
Selain langkah-langkah manual di atas, Anda juga bisa memanfaatkan Web Application Firewall (WAF) untuk menyaring trafik mencurigakan sebelum sempat menyentuh server, seperti percobaan brute force atau pola serangan otomatis lainnya. Beberapa layanan hosting dan CDN modern sudah menyediakan WAF sebagai fitur bawaan yang bisa Anda aktifkan tanpa konfigurasi rumit.
Lengkapi juga dengan malware scanner yang memindai file website secara berkala, sehingga jika ada file mencurigakan yang berhasil disusupkan, Anda bisa segera mengetahuinya sebelum berdampak lebih luas ke pengunjung website.
Cara Cek Keamanan Website Anda
Setelah menerapkan berbagai tips di atas, ada baiknya Anda melakukan cek keamanan website secara berkala untuk memastikan semuanya masih berjalan sesuai harapan.
Beberapa cara sederhana yang bisa Anda lakukan meliputi pengecekan status SSL lewat browser, pemindaian malware menggunakan tools keamanan bawaan hosting, serta meninjau log akses untuk mendeteksi aktivitas mencurigakan seperti percobaan login berulang dari IP yang sama.
FAQ
Berikut adalah beberapa pertanyaan popular tentang keamanan website.
Apa tips keamanan website paling dasar yang wajib diterapkan?
Tiga hal paling dasar adalah mengaktifkan HTTPS/SSL, rutin memperbarui CMS beserta plugin, dan menggunakan password kuat yang dilengkapi autentikasi dua faktor. Ketiganya menutup celah yang paling sering dimanfaatkan peretas untuk masuk ke website.
Apakah website kecil atau blog pribadi juga perlu keamanan ekstra?
Perlu. Peretas sering menyerang website secara acak lewat bot otomatis tanpa memandang skala atau popularitas, sehingga website kecil sekalipun tetap berisiko dijadikan sasaran, misalnya untuk disisipi tautan spam atau dijadikan media penyebaran malware.
Seberapa sering sebaiknya melakukan backup website?
Untuk website yang kontennya sering berubah, seperti toko online atau blog aktif, backup harian adalah standar yang ideal. Untuk website statis yang jarang diperbarui, backup mingguan biasanya masih cukup memadai, asal disimpan di lokasi terpisah dari server utama.
Apakah SSL gratis seperti Let’s Encrypt cukup aman untuk website bisnis?
Cukup, karena secara teknis tingkat enkripsi Let’s Encrypt sama dengan SSL berbayar. Perbedaannya lebih ke validasi identitas, di mana SSL berbayar biasanya menyertakan validasi organisasi tambahan yang lebih cocok untuk website dengan transaksi finansial dalam skala besar.
Bagaimana cara mengetahui website sudah terkena malware?
Tanda umumnya meliputi munculnya halaman atau tautan asing yang tidak pernah Anda buat, peringatan “situs berbahaya” saat website diakses lewat browser, performa website yang tiba-tiba melambat, atau notifikasi dari Google Search Console terkait konten mencurigakan. Segera lakukan pemindaian malware jika menemukan tanda-tanda ini.
Kesimpulan
Menjaga keamanan website sebenarnya tidak selalu membutuhkan biaya besar atau keahlian teknis tingkat tinggi. Dengan menerapkan tips keamanan website di atas secara konsisten, mulai dari mengaktifkan HTTPS, rutin update software, memakai password kuat dengan 2FA, hingga backup berkala, Anda sudah menutup sebagian besar celah yang biasa dimanfaatkan peretas.
Jika Anda ingin lapisan keamanan yang lebih kuat tanpa perlu mengelola semuanya sendiri, layanan hosting Rumahweb sudah dilengkapi fitur keamanan seperti AutoSSL gratis, proteksi malware, dan backup otomatis, sehingga Anda bisa lebih fokus mengembangkan konten dan bisnis tanpa terus-menerus khawatir soal keamanan website.