 Kholifatush Sholichah
Dalam belajar SQL database bagian 17 ini, kita akan membahas salah satu celah keamanan yang cukup penting untuk dipahami ketika database digunakan pada website atau aplikasi, yaitu SQL Injection. Celah ini dapat terjadi ketika input dari pengguna tidak diproses dengan aman, sehingga perintah SQL tertentu dapat ikut dijalankan oleh database.
Pada seri Belajar SQL Database bagian 16, kita telah mempelajari user dan hak akses (privilege) pada MySQL untuk mengatur siapa saja yang dapat mengakses dan mengelola database. Namun, pengaturan hak akses saja belum cukup. Cara aplikasi menerima dan memproses input dari pengguna juga perlu diperhatikan untuk menjaga keamanan database.
Nah, pada Belajar SQL Database bagian 17 ini, kita akan mengenal lebih jauh tentang SQL Injection, mulai dari bagaimana celah ini dapat terjadi, dampaknya terhadap database, hingga cara mencegahnya pada website atau aplikasi.
Apa Itu SQL Injection?
SQL Injection adalah teknik serangan yang memanfaatkan celah pada aplikasi ketika input dari pengguna langsung dimasukkan ke dalam query SQL tanpa pengamanan yang tepat.
Sebagai contoh, sebuah website memiliki fitur pencarian data mahasiswa berdasarkan nama. Query yang digunakan adalah:
SELECT * FROM mahasiswa
WHERE nama = 'input_nama';
Jika pengguna memasukkan nama Andi, maka query menjadi:
SELECT * FROM mahasiswa
WHERE nama = 'Andi';
Query tersebut masih berjalan seperti yang diharapkan.
Masalah dapat terjadi apabila input pengguna langsung digabungkan ke dalam query tanpa pengamanan. Input tertentu dapat memengaruhi struktur query SQL sehingga database menjalankan query yang tidak sesuai dengan tujuan awal.
Bagaimana SQL Injection Terjadi?
Secara sederhana, SQL Injection terjadi ketika input pengguna diterima oleh aplikasi kemudian langsung digabungkan ke dalam query SQL.
Alurnya dapat digambarkan seperti berikut:
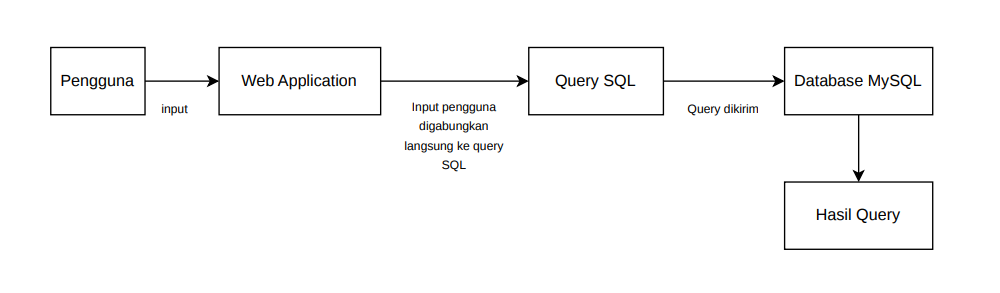
Pada kondisi tersebut, input pengguna dianggap sebagai bagian dari query SQL. Jika aplikasi tidak melakukan pengamanan dengan baik, struktur query dapat dipengaruhi oleh input yang diberikan.
Dampak SQL Injection
SQL Injection dapat memberikan dampak terhadap data dan database. Beberapa dampak yang dapat terjadi antara lain:
- Membaca data yang seharusnya tidak dapat diakses.
- Mengubah data dalam database.
- Menghapus data.
- Mengakses informasi yang bersifat sensitif.
- Mengganggu aplikasi yang terhubung dengan database.
Dampak yang terjadi bergantung pada celah aplikasi dan hak akses yang dimiliki oleh user database.
Cara Mencegah SQL Injection
Ada beberapa cara yang dapat dilakukan untuk mengurangi risiko SQL Injection.
1. Menggunakan Prepared Statement
Salah satu cara utama untuk mencegah SQL Injection adalah menggunakan Prepared Statement atau Parameterized Query.
Contohnya:
SELECT * FROM mahasiswa
WHERE nama = ?;
Tanda ? digunakan sebagai parameter untuk input pengguna. Data kemudian diberikan secara terpisah dari struktur query.
Dengan cara ini, aplikasi dapat memisahkan antara perintah SQL dan data pengguna, sehingga input pengguna tidak mudah mengubah struktur query.
Alur penggunaan Prepared Statement dapat digambarkan sebagai berikut:
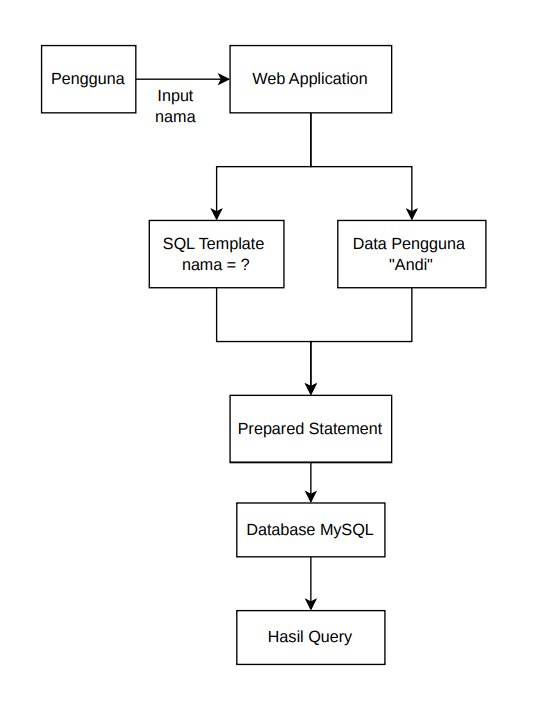
Pada diagram tersebut, SQL Template dan data pengguna diproses secara terpisah sebelum digunakan oleh database.
2. Melakukan Validasi Input
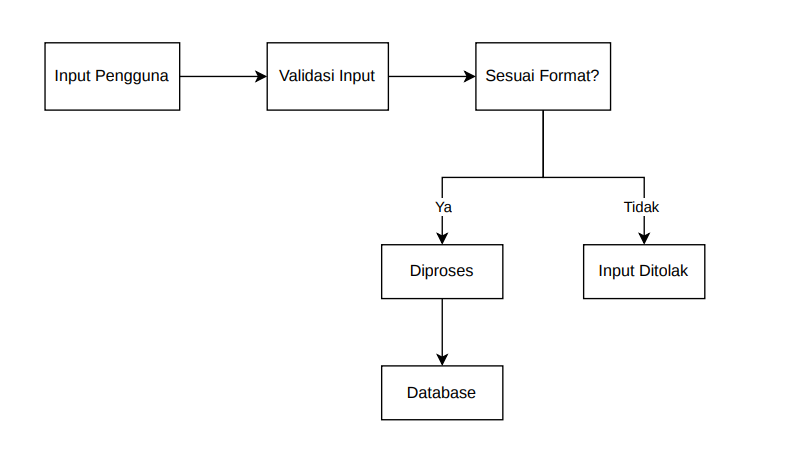
Input pengguna juga perlu divalidasi sebelum diproses.
Misalnya, kolom ID mahasiswa hanya membutuhkan angka. Maka aplikasi dapat memastikan bahwa input yang diberikan memang berupa angka.
Validasi input dapat digunakan sebagai lapisan keamanan tambahan untuk mengurangi risiko input yang tidak sesuai.
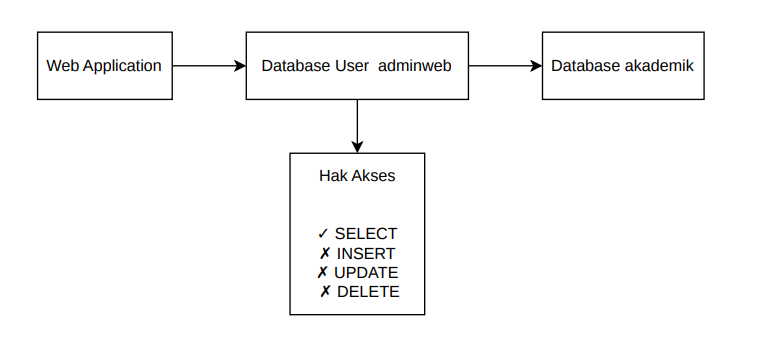
3. Membatasi Hak Akses Database
Gunakan user database sesuai dengan kebutuhan aplikasi.
Misalnya, aplikasi hanya membutuhkan hak untuk membaca data, maka tidak perlu memberikan hak untuk mengubah atau menghapus data.
Contohnya:
GRANT SELECT
ON akademik.*
TO 'adminweb'@'localhost';
Dengan membatasi privilege, dampak yang mungkin terjadi ketika aplikasi mengalami celah keamanan juga dapat dikurangi.
Tips Mencegah SQL Injection
Beberapa hal yang dapat dilakukan untuk menjaga keamanan database antara lain:
- Gunakan Prepared Statement atau Parameterized Query.
- Hindari memasukkan input pengguna secara langsung ke query SQL.
- Lakukan validasi terhadap input.
- Gunakan user database khusus untuk aplikasi.
- Berikan privilege sesuai kebutuhan.
- Hindari menggunakan user root untuk koneksi aplikasi.
BACA JUGA: Aplikasi Hacker Untuk Pemula Yang Sering Digunakan
Kesalahan yang Perlu Dihindari
Beberapa hal yang perlu diperhatikan ketika membuat aplikasi yang terhubung dengan database:
- Memasukkan input pengguna secara langsung ke dalam query SQL.
- Tidak melakukan validasi terhadap input.
- Menggunakan user database dengan privilege terlalu tinggi.
- Menggunakan user root untuk koneksi aplikasi.
- Mengandalkan validasi input saja tanpa menggunakan parameterized query.
Penutup
SQL Injection merupakan salah satu masalah keamanan yang dapat terjadi ketika input pengguna dimasukkan langsung ke dalam query SQL tanpa pengamanan yang tepat. SQL Injection dapat menyebabkan data dibaca, diubah, atau dihapus tanpa izin. Dampak yang terjadi bergantung pada celah aplikasi dan hak akses yang dimiliki oleh user database.
Salah satu cara utama untuk mencegah SQL Injection adalah menggunakan Prepared Statement. Selain itu, validasi input dan pembatasan hak akses database juga dapat digunakan sebagai lapisan keamanan tambahan. Dengan menerapkan beberapa langkah tersebut, aplikasi yang terhubung dengan database dapat dibuat lebih aman dari risiko SQL Injection.
Demikian tutorial Belajar SQL Database Bagian 17 tentang SQL Injection dan cara mencegahnya. Semoga pembahasan ini dapat membantu Anda memahami pentingnya keamanan ketika menggunakan SQL database. Nantikan seri Belajar SQL Database selanjutnya untuk mempelajari materi SQL lainnya. Semoga bermanfaat!