 Anggit TS
Keamanan website tidak hanya bergantung pada konfigurasi server, tetapi juga pada versi PHP yang digunakan. Oleh karena itu, melakukan update patch PHP secara berkala menjadi langkah penting untuk melindungi website dari ancaman keamanan, terutama ketika ditemukan celah keamanan yang serius.
Pada Oktober 2026, tim developer PHP merilis pembaruan keamanan untuk mengatasi dua kerentanan yang terdaftar dengan kode CVE-2026-109618 dan CVE-2026-109619. Kerentanan ini perlu mendapat perhatian karena berpotensi membahayakan keamanan server apabila tidak segera ditangani.
Bagi Anda yang menggunakan aaPanel untuk mengelola server, pembaruan patch PHP dapat dilakukan langsung melalui panel tersebut. Artikel ini akan membahas cara update patch PHP di aaPanel agar versi PHP yang digunakan tetap aman dan terlindungi dari kerentanan yang telah ditemukan.
Ringkasan Cepat
- Tingkat bahaya Sangat kritis, dengan skor CVSS 9,2 dari 10.
- Segera lakukan update patch PHP ke versi terbaru yang telah mendapatkan perbaikan keamanan.
- Pembaruan patch keamanan ini dapat dilakukan secara gratis oleh seluruh pengguna aaPanel, baik pengguna versi Free maupun Pro.
Persiapan Sebelum Update Patch PHP
Sebelum melakukan update patch PHP di aaPanel, ada beberapa hal yang perlu Anda perhatikan agar proses pembaruan berjalan lancar dan tidak mengganggu website yang sedang beroperasi. Persiapan ini juga penting untuk mengantisipasi kemungkinan error atau ketidakcocokan setelah PHP diperbarui.
Berikut beberapa hal yang sebaiknya Anda lakukan sebelum memulai proses update:
1. Backup website dan database
Lakukan backup file website dan database terlebih dahulu. Langkah ini penting sebagai langkah antisipasi apabila terjadi masalah setelah proses update, sehingga Anda dapat memulihkan website ke kondisi sebelumnya.
Bagi Anda yang menggunakan layanan VPS KVM, backup dapat dilakukan melalui halaman Virtualizor dengan panduan sebagai berikut: Backup VPS KVM
2. Cek versi PHP yang digunakan
Pastikan Anda mengetahui versi PHP yang sedang digunakan oleh website. Anda dapat memeriksanya melalui menu App Store > Installed di aaPanel. Informasi ini membantu Anda menentukan pembaruan yang sesuai dengan versi PHP saat ini.
3. Periksa kompatibilitas website
Pastikan CMS, plugin, theme, dan aplikasi yang digunakan kompatibel dengan versi PHP tujuan. Meskipun pembaruan patch umumnya berfokus pada perbaikan keamanan, tetap penting untuk memastikan tidak ada perubahan yang memengaruhi operasional website.
4. Pastikan kapasitas disk mencukupi
Periksa ruang penyimpanan server sebelum memulai pembaruan. Proses update membutuhkan ruang untuk mengunduh dan memasang file pembaruan. Kapasitas disk yang terlalu penuh dapat mengganggu proses instalasi.
Setelah seluruh persiapan di atas selesai, Anda dapat melanjutkan ke proses update patch PHP melalui aaPanel sesuai dengan versi PHP yang digunakan.
Update Patch PHP di aaPanel Untuk PHP 7.0–8.5
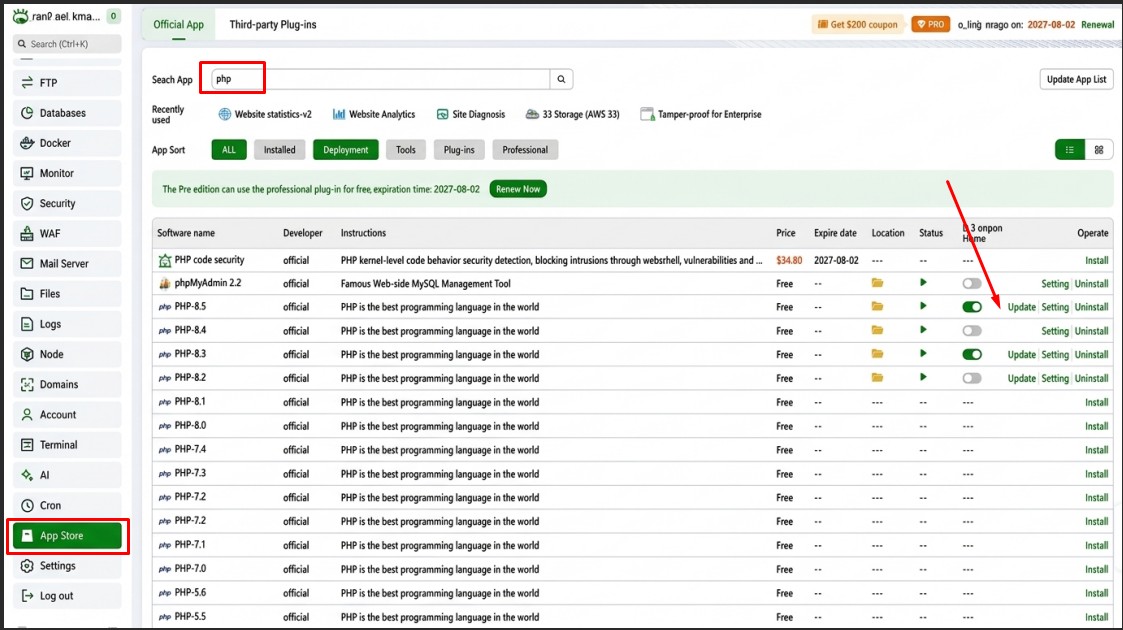
Bagi anda yang menggunakan PHP versi 7 hingga 8.5, Anda bisa melakukan update patch php di aaPanel dengan panduan sebagai berikut:
- Login ke Aapanel, kemudian klik menu “App Store“.
- Klik tombol “Update App List” yang berada di pojok kanan atas.
- Pilih versi PHP yang Anda gunakan, kemudian klik tombol “Update“
- Lakukan update pada semua versi PHP yang Anda perlukan.
Update Patch PHP untuk PHP versi 5.4, 5.5, dan 5.6
Versi PHP 5.x merupakan versi PHP yang sudah sangat lama. Update ini hanya bersifat pengujian terbatas (test build) dan hanya bisa dilakukan melalui baris perintah (Terminal/SSH).
Jalankan perintah berikut di Terminal server sesuai versi PHP yang Anda gunakan:
PHP 5.4: curl -fL -o php5_cve.sh [https://node.aapanel.com/install/php5_cve.sh](https://node.aapanel.com/install/php5_cve.sh) && sudo bash php5_cve.sh update 54

PHP 5.5: curl -fL -o php5_cve.sh [https://node.aapanel.com/install/php5_cve.sh](https://node.aapanel.com/install/php5_cve.sh) && sudo bash php5_cve.sh update 55

PHP 5.6: curl -fL -o php5_cve.sh [https://node.aapanel.com/install/php5_cve.sh](https://node.aapanel.com/install/php5_cve.sh) && sudo bash php5_cve.sh update 56
Update Patch PHP pada OpenLiteSpeed
Jalankan perintah update sistem operasi melalui SSH:
CentOS / AlmaLinux / Rocky: yum update 'lsphp*' -y

Debian / Ubuntu: apt-get update && apt-get install --only-upgrade 'lsphp*' -y
Alternatif Jika Belum Bisa Melakukan Update PHP
Bila Anda belum bisa melakukan update PHP sekarang, dengan pertimbangan khawatir bila website akan error karena belum compatible dengan versi yang baru, maka Anda bisa melakukan solusi sementara berikut.
Gunakan “Nginx WAF” (Khusus pengguna aaPanel Pro)
Fitur Nginx WAF pada AaPanel Pro dapat secara otomatis memblokir serangan yang memanfaatkan celah keamanan PHP tersebut. Namun perlu diingat, solusi ini hanya bersifat sementara, Anda perlu segera melakukan update patch PHP nya untuk memastikan keamanannya.
Langkah untuk mengaktifkan “Nginx WAF” adalah Buka App Store, install/update Nginx WAF, dan aktifkan perlindungan untuk situs web Anda.
Pengaturan Konfigurasi Manual
Matikan fitur progres unggah berkas dengan mengubah baris berikut di php.ini:
session.upload_progress.enabled=0Atur memory_limit=-1 pada konfigurasi FPM/Server. Batasi ukuran upload maksimum (post_max_size disarankan 8M atau 32M jika ada fitur upload).
Setelah itu, lakukan restart service PHP setiap kali Anda selesai melakukan perubahan konfigurasi agar perubahannya bisa segera diterapkan.
FAQ
Berikut adalah beberapa pertanyaan popular tentang cara update patch php di aaPanel.
Apa perbedaan update patch PHP dan upgrade versi PHP?
Update patch PHP adalah pembaruan dalam satu cabang versi PHP yang sama, biasanya untuk memperbaiki bug dan celah keamanan. Contohnya, dari PHP 8.3.10 ke PHP 8.3.11. Sementara itu, upgrade versi PHP berarti berpindah ke versi minor atau mayor yang lebih baru, misalnya dari PHP 8.2 ke PHP 8.3.
Apakah update patch PHP dapat menyebabkan website error?
Bisa, meskipun risikonya relatif lebih kecil dibandingkan upgrade ke versi PHP yang berbeda. Masalah dapat terjadi jika terdapat ketidakcocokan antara patch baru dengan ekstensi PHP, CMS, plugin, theme, atau aplikasi yang digunakan. Karena itu, sebaiknya lakukan backup sebelum pembaruan.
Apakah update patch PHP di aaPanel bisa dilakukan secara gratis?
Proses update patch PHP dapat dilakukan melalui fitur pengelolaan PHP di aaPanel. Namun, ketersediaan versi pembaruan dapat bergantung pada versi aaPanel, paket PHP, dan repository yang digunakan. Pastikan versi patch yang dibutuhkan tersedia sebelum memulai pembaruan.
Bagaimana jika versi PHP yang digunakan sudah tidak mendapatkan update keamanan?
Jika versi PHP sudah mencapai akhir masa dukungan (End of Life/EOL), Anda perlu mempertimbangkan upgrade ke versi PHP yang masih mendapatkan pembaruan keamanan. Sebelum melakukannya, periksa kompatibilitas website dan siapkan backup untuk mengantisipasi kendala.
Apakah perlu restart layanan setelah update patch PHP?
Tergantung metode pembaruan dan layanan web server yang digunakan. Pada beberapa kondisi, layanan PHP atau web server perlu dimuat ulang (restart/reload) agar perubahan diterapkan. Ikuti instruksi yang muncul di aaPanel setelah proses pembaruan selesai.
Kesimpulan
Melakukan update patch PHP secara berkala merupakan salah satu langkah penting untuk menjaga keamanan dan stabilitas website. Melalui aaPanel, proses pembaruan dapat dilakukan dengan lebih mudah, baik untuk pengguna PHP versi 7.0–8.5 maupun versi lama yang masih digunakan.
Sebelum melakukan pembaruan, pastikan Anda sudah melakukan backup, memeriksa versi PHP, dan memastikan kompatibilitas website. Jika website menggunakan OpenLiteSpeed, perhatikan juga metode pembaruan PHP yang sesuai dengan konfigurasi server Anda.
Dengan menggunakan versi PHP yang mendapatkan dukungan keamanan, Anda dapat mengurangi risiko eksploitasi celah keamanan sekaligus menjaga website tetap berjalan dengan optimal. Demikian langkah-langkah pengamanan versi PHP di server, untuk menyikapi isu celah keamanan (CVE-2026-109618 dan CVE-2026-109619). Semoga bermanfaat.
Referensi


